访问管理
随着团队变动,自动控制访问权限
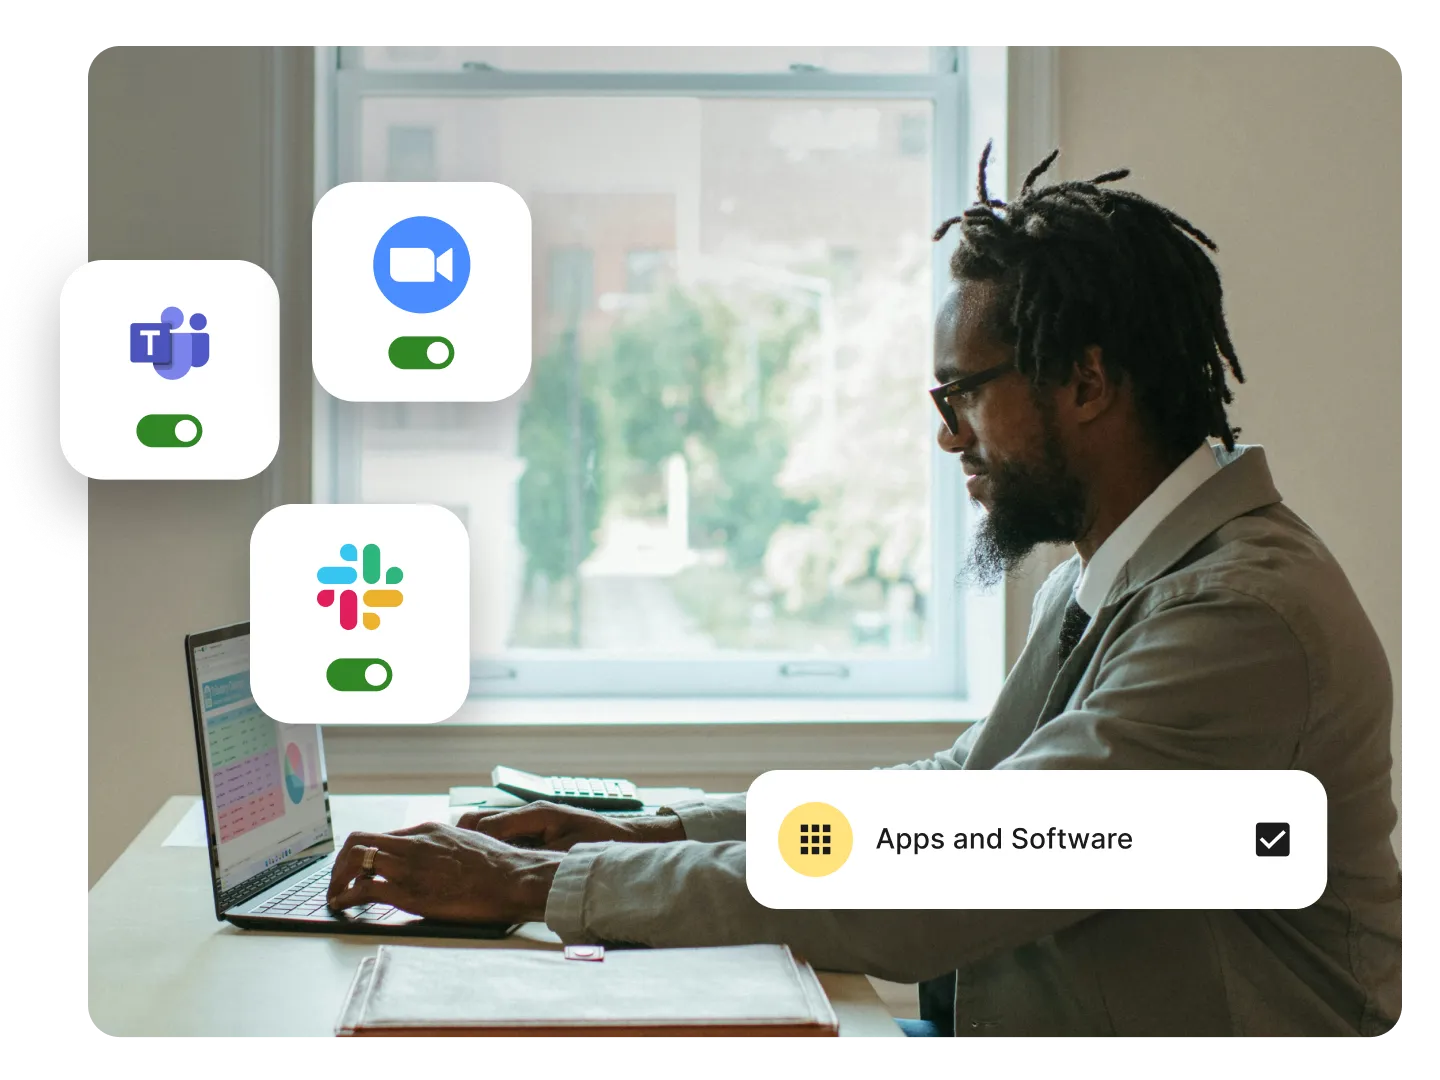
当人员加入、变更岗位或离职时,自动配置、更新和移除访问权限。在各工具中权限保持准确,人员可以提交临时请求,IT 保持掌控,HR 无需追着更新或工单跑。


访问管理解决方案
在角色变更时动态更新您的人力资源数据
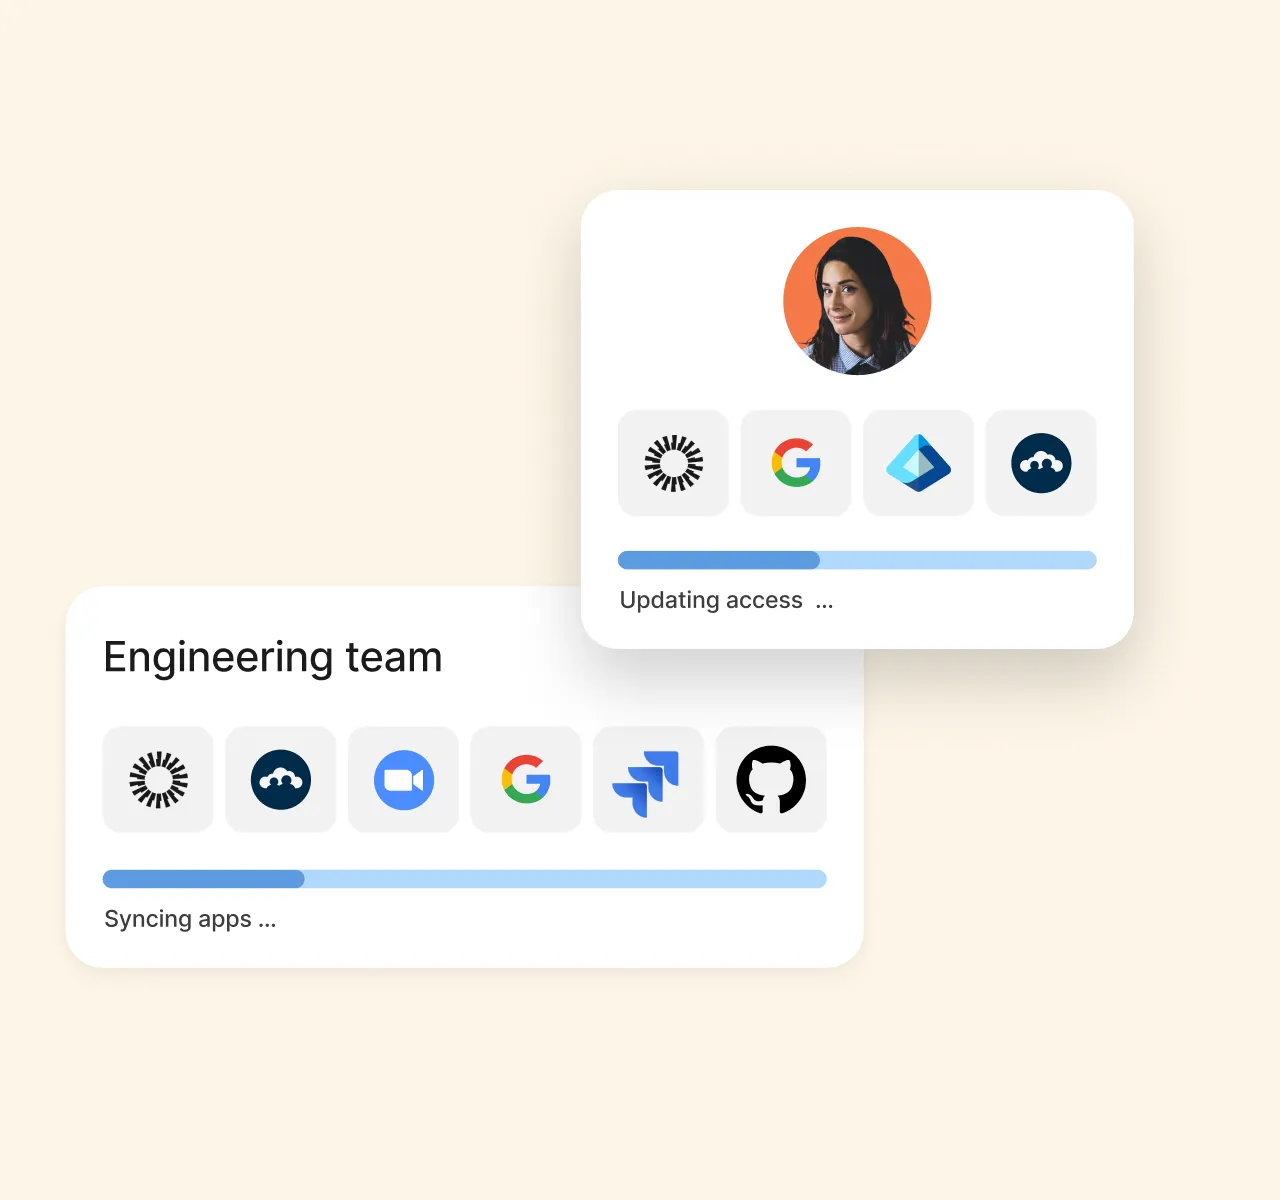
过时的访问权限会暴露敏感数据并阻止团队获取所需资源。通过您的 IdP 实时管理对应用和设备的访问,可以加快入职、加强遵守并在整个雇佣生命周期中保护公司资产。
人力资源与 IT 协同工作
IT 访问控制的权威来源
与所有主要 IdP 集成
保留您偏好的 IdP,并利用基于人力资源的应用访问管理功能。Deel 可作为您的人力资源数据和应用访问的上游真实数据源,无需进行身份迁移。


Claudia Korenko
Sastrify 的人力运营经理


Renjith Radhakrishnan
Tamara 的 IT 负责人

Cath Hammond
Filtered 的人力运营经理
FAQs
Deel 是身份提供商 (IdP) 吗?
不,Deel 不是身份提供商(IdP)。Deel 可与您首选的身份提供商集成,为您提供以人力资源驱动的应用访问管理,而无需迁移带来的麻烦。
我可以将哪些身份提供商与 Deel 同步?
Deel 支持与 Microsoft Entra、Google Workspace、Okta 和 JumpCloud 的原生集成。您也可以使用 Deel API 连接其他身份提供商。
当我将员工添加到 Deel 时会发生什么?
当您将一名员工添加到 Deel 时,他们的账户会在您已连接的身份提供商中自动配置。您在 Deel 中进行的任何更改——例如角色、团队或状态——都会实时同步,以保持访问权限的准确性。
我可以在 Deel 中定义每个员工组应访问哪些应用吗?
是的,对于 Deel 拥有“增强”集成的 IdP 可以如此设置。这些 IdP 包括 Google 和 JumpCloud。
当有人离开组织时会发生什么?
当工作人员在 Deel 中被停用时,这会反映在其群组成员资格中,从而同步到您的 IdP。通常离职的工作人员会被添加到您在 IdP 中的相应离职组,从而撤销对所有应用的访问。您可以定义他们在最后一个正式工作日之前或之后保留应用访问权限的天数。
我是否需要在 Deel 和我的身份提供商中同时管理组?
不需要。您可以在 Deel 中直接使用员工属性(如角色、团队或地点)创建动态组。这些组会自动同步到您的身份提供商,因此访问权限会保持最新,无需重复管理。
什么是访问管理解决方案?
访问管理有助于 IT 控制谁在何时可以访问应用、工具和系统。Deel 在人员加入、调动或离职时自动处理访问变更,减少人工工作、提升安全并保持团队高效。
访问管理与传统的 IAM 工具有什么不同?
传统的身份与访问管理 (IAM) 工具仅关注目录和应用。Deel 将访问管理直接连接到真实的员工数据,因此当角色、地点或合同发生变化时,权限会自动更新——无需人工干预。
我可以在 Deel 内设置针对应用访问的自定义工作流吗?
是的,您可以使用 Deel 的原生工作流构建器创建用于授予和撤销应用访问权限的自定义工作流,以及按需的应用访问审批规则。
入门资源
我们将专业知识倾注于一系列精心制作、易于理解的指南、博客和网络研讨会,适用于各种规模的企业。


Deel 让扩展远程与国际团队变得轻松
150+
国家/地区
+40,000
客户
$20B+
合规处理的全球薪资
90+
企业客户净推荐值 (NPS)