アクセス管理
チームの変化に合わせてアクセスを自動で制御できます
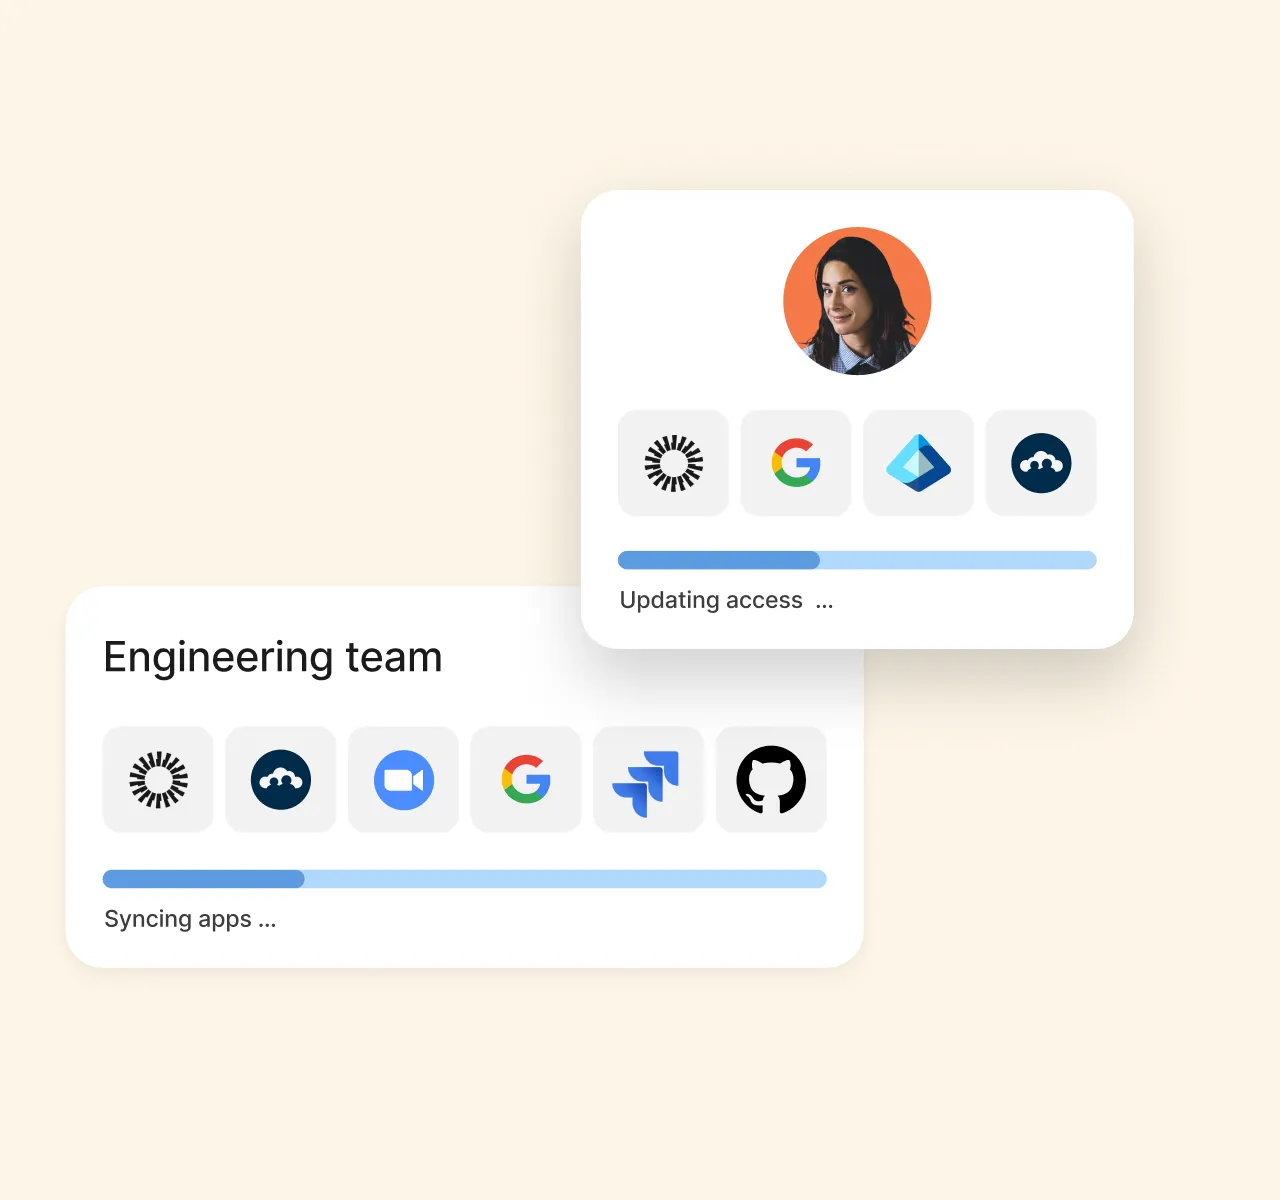
従業員が入社、役割変更、退職した際に、アクセスを自動で付与・更新・削除できます。権限は御社のツール間で正確に保たれるため、個別のリクエストに対応でき、ITは管理を継続でき、HRは更新やチケットを追跡する手間が省けます。
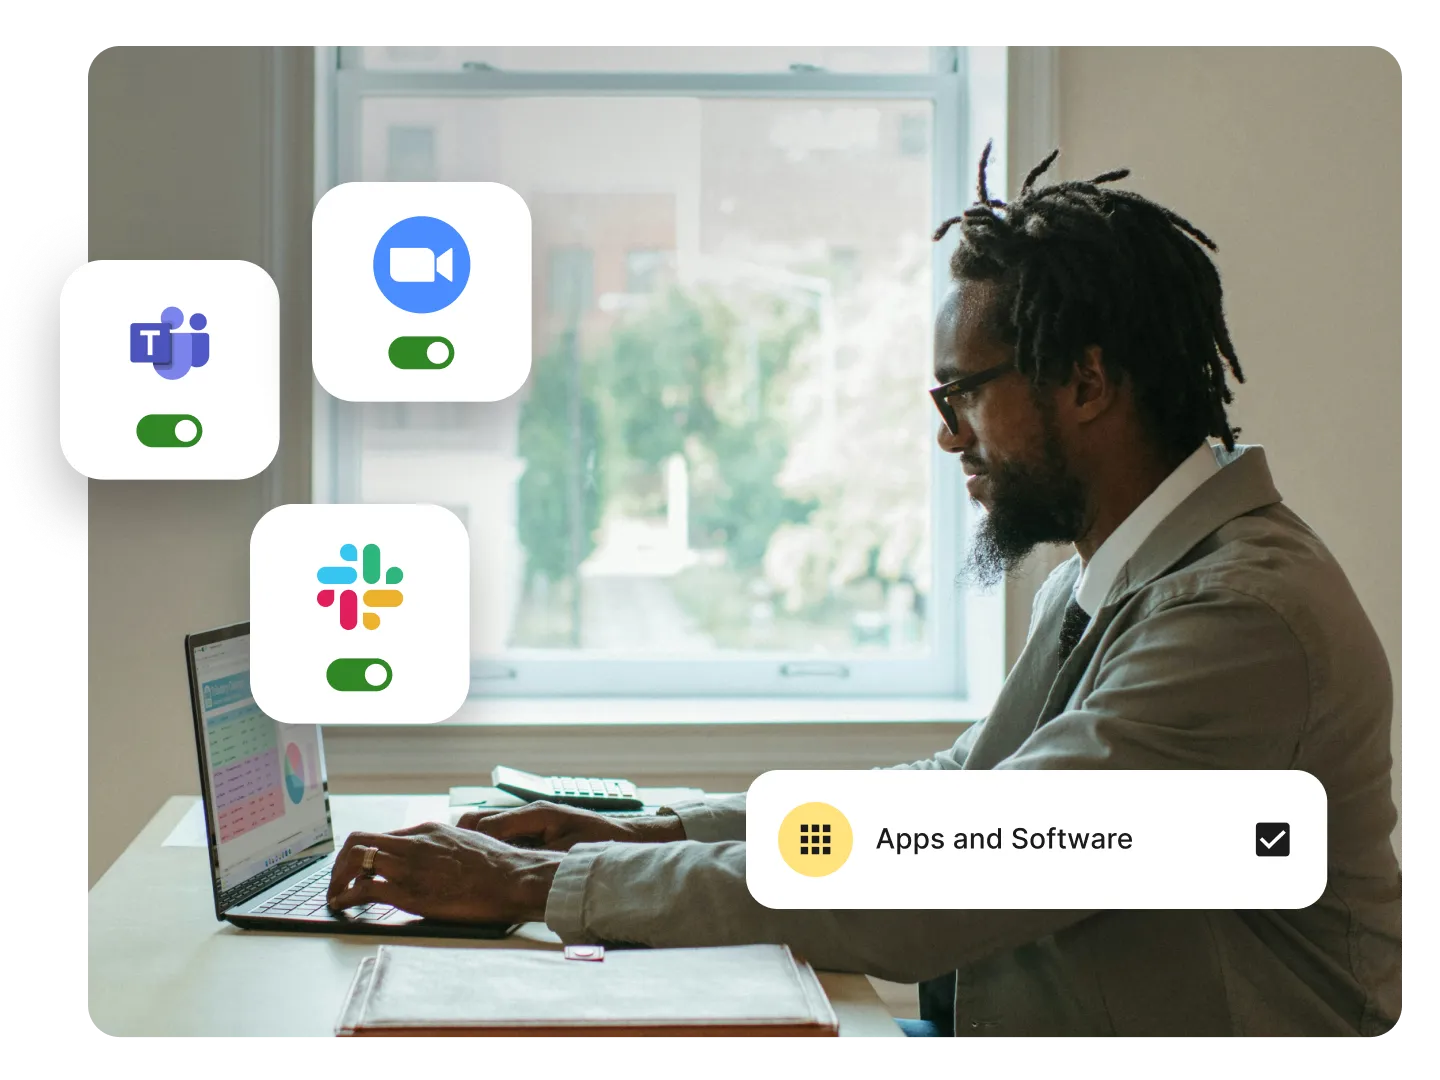



アクセス管理ソリューション
役割が変化したときにHRデータを動的に更新します
古いアクセス権は機密データの露出や、チームが必要なものにアクセスできなくなる原因になります。IdPを介してアプリとデバイスへのアクセスをリアルタイムで管理することで、オンボーディングを高速化し、コンプライアンスを強化し、雇用ライフサイクル全体で企業資産を保護できます。
HRとITの連携
ITアクセス制御の信頼できる情報源になります
主要なIdPすべてと連携します
既存のIdPをそのまま利用し、HRベースのアプリケーションアクセス管理の利点を活用できます。DeelはID移行を実行することなく、人事データとアプリのアクセスに関する上流の信頼できる情報源として機能します。
Claudia Korenko
SastrifyのPeople Operations マネージャー

Renjith Radhakrishnan
TamaraのIT責任者
Cath Hammond
FilteredのPeople Operations マネージャー
FAQs
Deelはアイデンティティプロバイダー(IdP)ですか?
いいえ、DeelはIdPではありません。Deelはお客様が利用しているIdPと統合し、移行の手間なく人事主導のアプリアクセスを実現します。
どのIdPをDeelと同期できますか?
DeelはMicrosoft Entra、Google Workspace、Okta、JumpCloudとのネイティブ統合をサポートしています。追加のアイデンティティプロバイダーはDeel APIを使って接続できます。
従業員をDeelに追加するとどうなりますか?
Deelに従業員を追加すると、接続されたアイデンティティプロバイダーにアカウントが自動的に作成されます。Deelで行った役割、チーム、ステータスなどの変更はリアルタイムで同期され、アクセスが正確に保たれます。
Deel上で各従業員グループがアクセスできるアプリケーションを定義できますか?
はい。Deelが「拡張」統合を提供しているIDPでは可能です。これにはGoogleやJumpCloudといったIDPが含まれます。
誰かが組織を離れた場合はどうなりますか?
Deelで従業員が無効化されると、そのグループメンバーシップに変更が反映され、結果としてIDP側にも反映されます。通常、オフボードされた従業員は相当するオフボード用のIDPグループに追加され、すべてのアプリケーションへのアクセスが取り消されます。最終出勤日を基準に、アクセスを維持する日数を前後で定義することもできます。
Deelとアイデンティティプロバイダーの両方でグループを管理する必要がありますか?
いいえ。役割、チーム、勤務地などの従業員属性を使ってDeel上で動的グループを作成できます。これらのグループは自動的にアイデンティティプロバイダーへ同期されるため、重複した管理を行うことなくアクセスを最新の状態に保てます。
アクセス管理ソリューションとは何ですか?
アクセス管理は、誰がいつアプリ、ツール、システムにアクセスできるかをITが制御するための仕組みです。Deelは人員の入社・異動・退職に伴うアクセス変更を自動化し、手作業を削減してセキュリティを向上させ、チームの生産性を維持します。
アクセス管理は従来のIAMツールとどう違うのですか?
従来のIAMツールはディレクトリとアプリにのみ焦点を当てます。Deelはアクセス管理を実際の従業員データに直接結びつけるため、役割、勤務地、契約が変わると権限が手動介入なしに自動で更新されます。
Deel内でアプリケーションアクセスに関するカスタムワークフローを設定できますか?
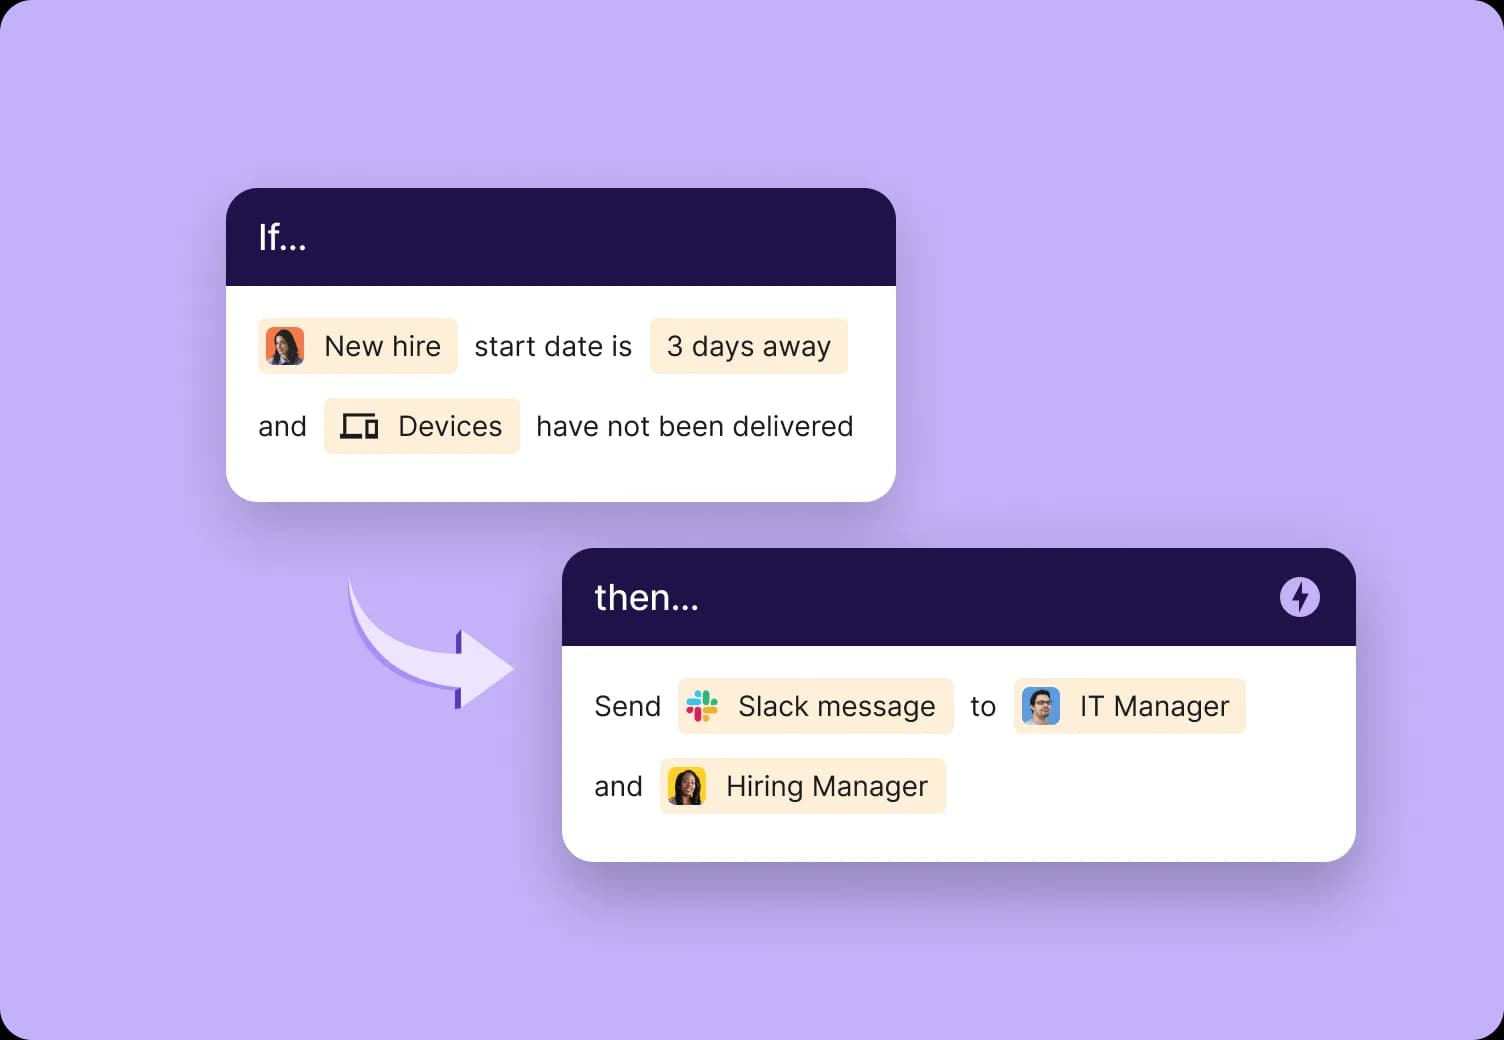
はい。Deelのネイティブなワークフロービルダーを使用して、アプリへのアクセス付与・剥奪に関するカスタムワークフローを作成できます。アドホックなアプリアクセス承認ルールも設定可能です。
導入に役立つリソース
当社はあらゆる規模の企業向けに、専門知識を注ぎ込んだ分かりやすく実践的なガイド、ブログ、ウェビナーを多数ご用意しています。


Deelならリモートや国際チームの拡大を簡単にできます。
150+
国
+40,000
顧客
$20B+
法令順守で処理されたグローバル給与総額
90+
エンタープライズ顧客のNPS